

ログイン画面でパスワードを一度入れたあと、ページを移動しても自分の状態が続くのはなぜでしょうか。
ログインは、アカウントを使うための確認を済ませ、その利用者としてサービスを使える状態にすることです。 ただし、ログインできても、すべての情報を見たり変更したりできるとは限りません。本人確認、できる操作、状態を保つ仕組みを分けて見ていきます。
漫画:入れたのに、直せない? 全3ページ
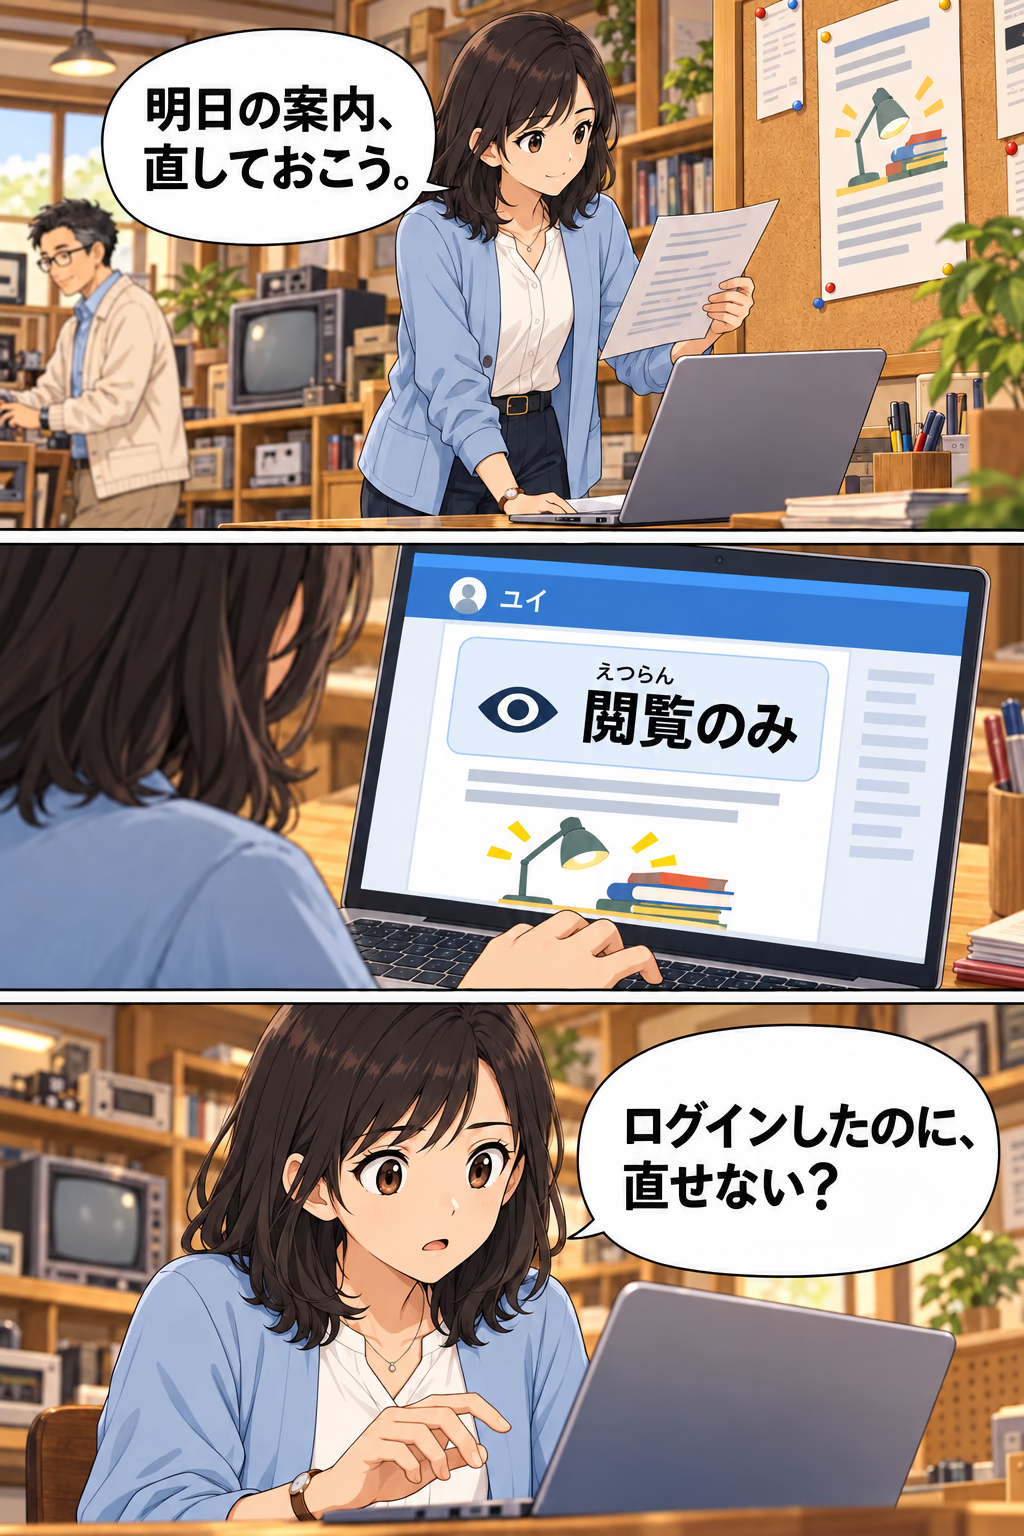
ラボの案内を直そうとしたユイ。ログインはできたのに、編集できません。
画像を押すと拡大できます。+/−で大きさを変え、拡大中はドラッグして読めます。
1 / 3入れたのに、直せない?
ラボの案内を直そうとしたユイ。ログインは済んでいますが、画面には「閲覧のみ」と出ています。
1ページ目のセリフ
- ユイ「明日の案内、直しておこう。」
- ユイ「ログインしたのに、直せない?」
2 / 3同じログイン、違う操作
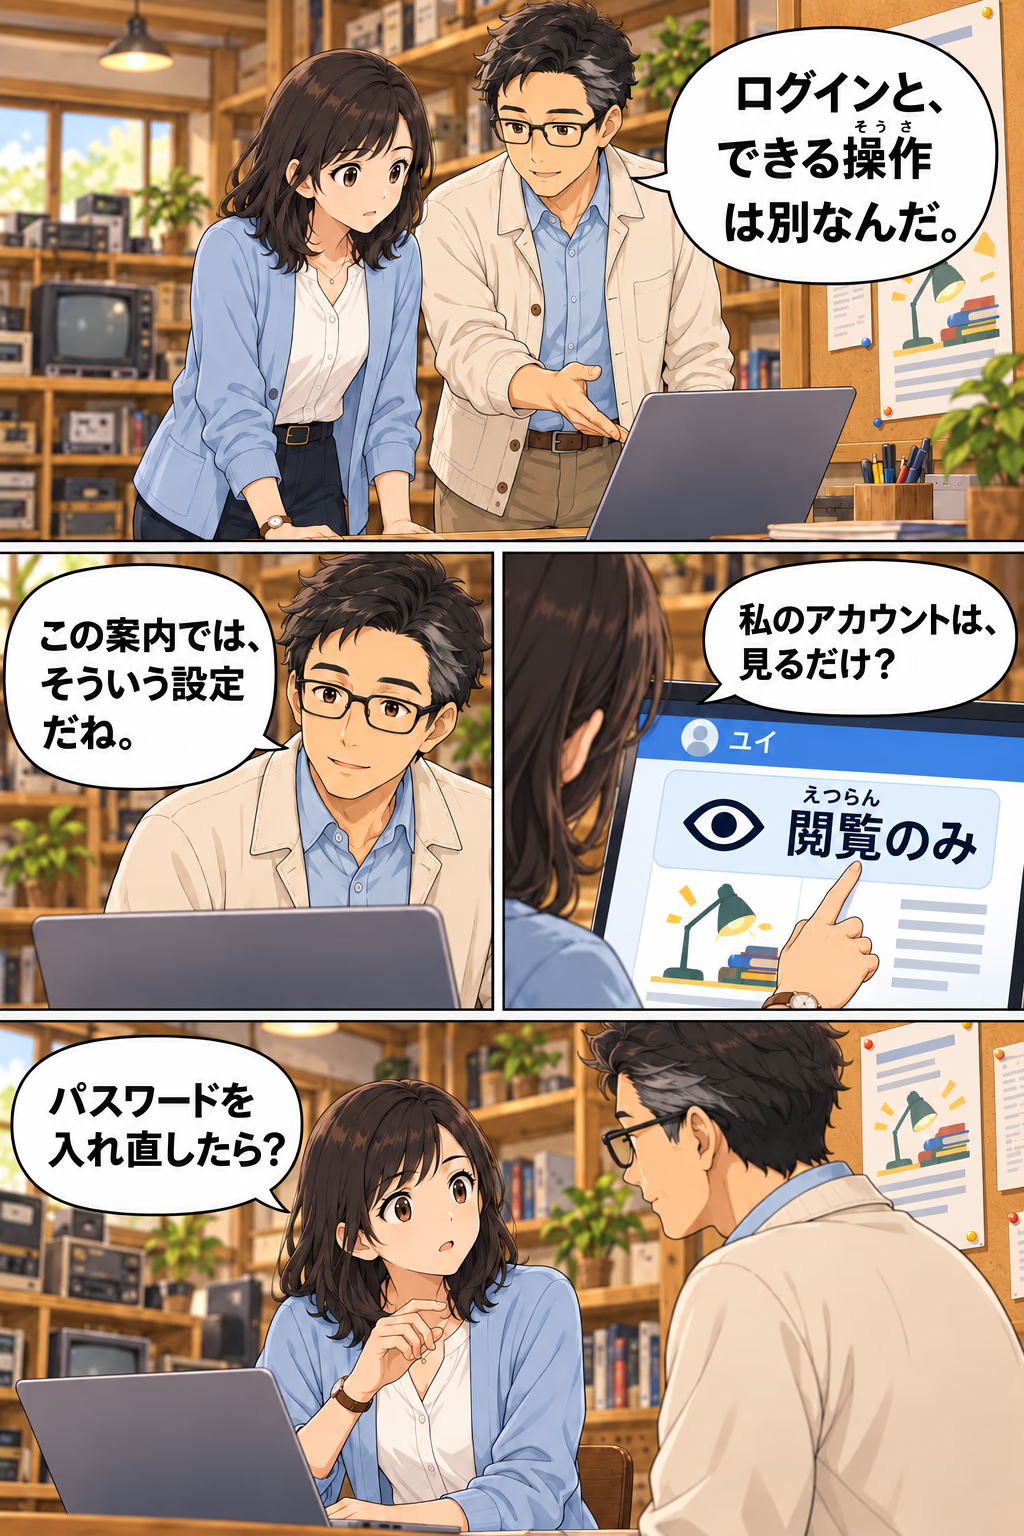
マコトとユイが、アカウント名のそばにある「閲覧のみ」を確かめます。
2ページ目のセリフ
- マコト「ログインと、できる操作は別なんだ。」
- ユイ「私のアカウントは、見るだけ?」
- マコト「この案内では、そういう設定だね。」
- ユイ「パスワードを入れ直したら?」
3 / 3確認することが変わった
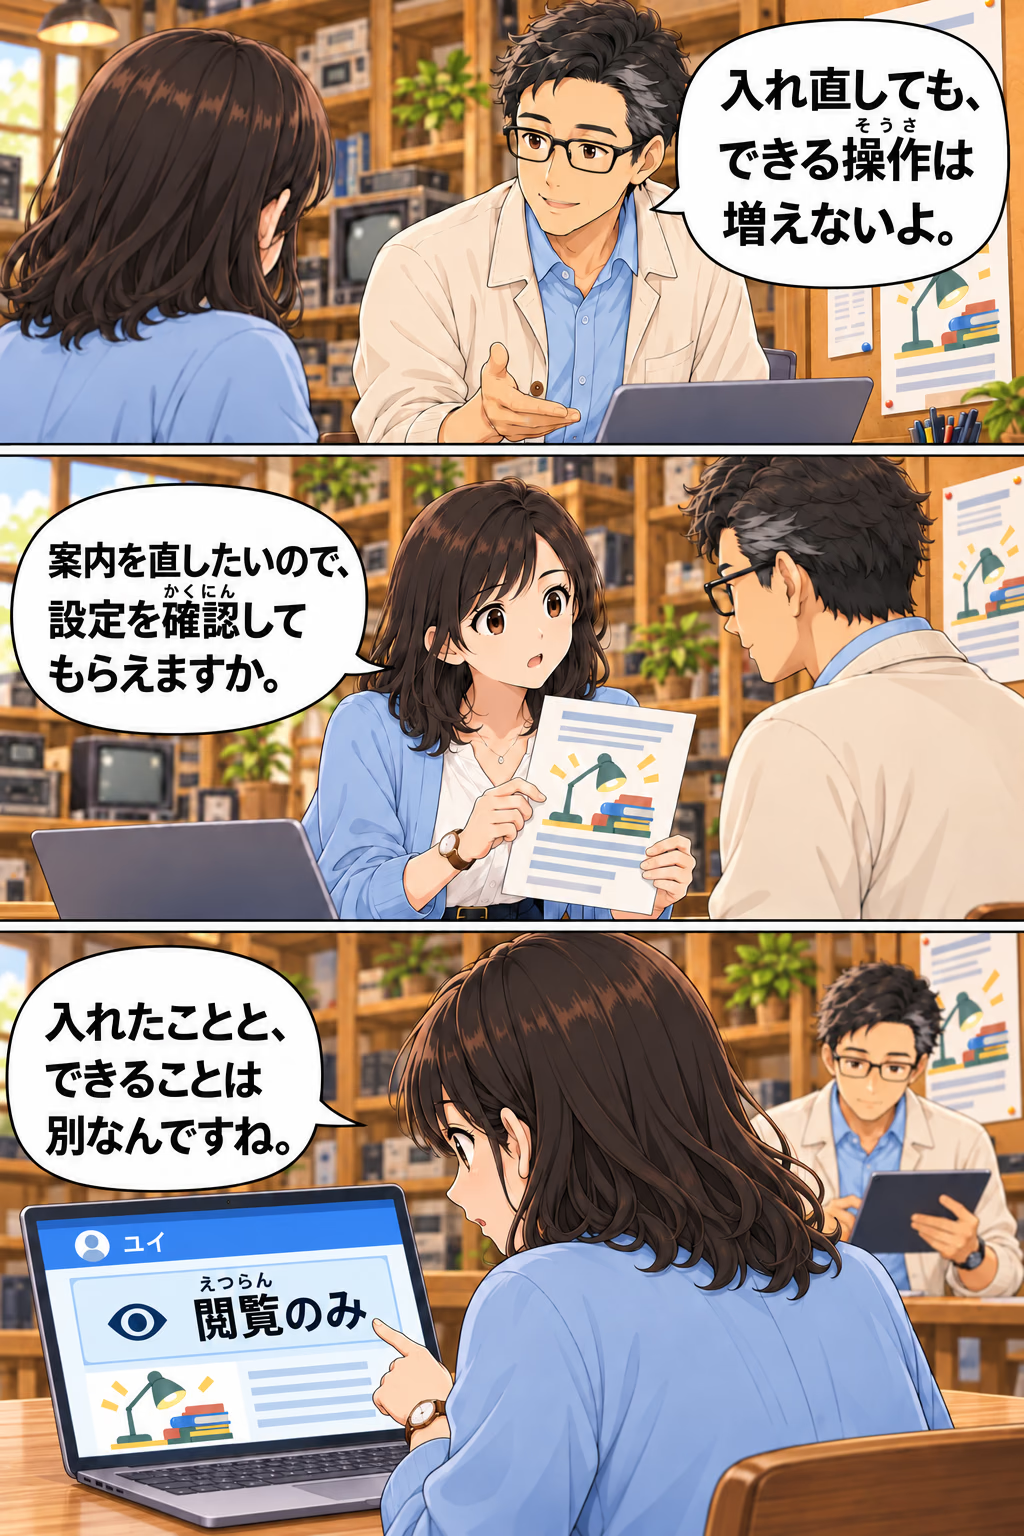
ユイは再ログインを繰り返さず、案内を管理するマコトに編集の設定を確認してもらいます。
3ページ目のセリフ
- マコト「入れ直しても、できる操作は増えないよ。」
- ユイ「案内を直したいので、設定を確認してもらえますか。」
- ユイ「入れたことと、できることは別なんですね。」
架空の共有案内を使った創作漫画です。この場面では「閲覧のみ」の設定が原因ですが、編集できない原因はほかにもあります。
ログインできた後、その状態はどこで続くのでしょうか。セッションの仕組みで確かめられます。
ログインを一言でいうと
ログインすると、そのアカウントの利用者として扱われます。何を見たり変更したりできるかは、別に設定された権限によって決まります。
最初にIDやメールアドレス、パスワードなどで本人確認をします。その後、サーバー側のセッションやブラウザ側のCookieなどを使って、ログイン状態を保つ場合があります。
ユイ
ログインは毎日使うのに、裏側で何を確認しているのか説明しようとすると迷います。

マコト
本人確認とログイン状態を分けると、流れが見えやすいよ。
ピコ
受付で確認して、入館証を渡すような流れとして見てみよう。
ログイン時の認証はどう進む?
アカウント名を知っていることと、そのアカウントを使ってよい根拠を示すことは別です。ログインでは、サービスが決めた方法で認証を行います。ここでの「本人確認」は、必ずしも身分証で現実の本名まで確認する意味ではありません。
ログインの基本的な流れは次のようになります。
- 利用者がIDやメールアドレスを入力する
- パスワードなどの認証情報を送る
- サーバーが情報を確認する
- 正しければログイン状態を作る
- ブラウザやアプリに状態を見分ける情報を渡す
- 次の操作で、その状態を確認しながら処理する
実際のサービスでは、パスワードをそのまま保存しない、通信をHTTPSで守る、試行回数を制限するなど、さまざまな安全対策が使われます。

ログイン状態を保つCookieとセッションの役割
ログイン状態を保つとき、Cookieとセッションがよく出てきます。
- Cookie: ブラウザ側に保存される小さな記録
- セッション: サーバー側で利用者の状態を扱う考え方
- セッションID: Cookieに入れて、サーバー側の状態と結びつける場合がある
ラボのたとえでは、Cookieは入館証に書かれた番号、セッションは受付の台帳です。実際にはサービスによって設計が違いますが、「ブラウザ側の記録」と「サーバー側の状態」を分けると理解しやすくなります。

Cookieとは を読むと、ブラウザ側の記録がもう少し詳しく見えます。
認証と認可はどう違う?
会員向けの工作室へ入れても、担当者専用の管理室へ入れるとは限りません。Webでも、ログイン後に何でも操作できるわけではありません。
| 確認すること | 役割 |
|---|---|
| そのアカウントを使うための確認を終えたか | 認証 |
| その情報を見たり変更したりしてよいか | 認可 |
| どの利用の続きとして扱うか | セッションなどの状態管理 |
ログインできても特定の操作ができない場合、権限の違いも確認します。OWASPの認可の解説でも、認証と認可を別の役割として扱っています。
ログアウトで何が起きるか
ログアウトは、ログイン状態を終わらせる操作です。サーバー側のセッションを無効にしたり、ブラウザ側のCookieを消したり、期限切れとして扱ったりします。
ただし、ログアウトの実装はサービスによって違います。共有端末では、ログアウト後にブラウザを閉じる、保存されたパスワードや自動入力に注意する、といった確認も必要です。
2段階認証が加わる理由
パスワードだけでは不十分な場面があります。そこで、追加の確認を行う2段階認証などが使われます。知っているパスワードと持っている端末のように、異なる種類の要素を組み合わせるのが多要素認証です。確認を2回行っても、同じ種類の情報だけなら多要素認証とは限りません。
たとえば、パスワードが漏れても、別の確認が必要なら不正ログインを防ぎやすくなります。詳しくは 2段階認証とは で確認できます。
ログイン説明ミニワーク
次の三つを分けて説明してみましょう。
- 本人確認:
- ログイン状態:
- ログアウト:
答えの例は、本人確認は利用者を確かめること、ログイン状態は確認済みとして扱うこと、ログアウトはその状態を終わらせることです。
ログインの確認クイズ
Q1. ログインはパスワード入力だけで説明できますか?
それだけでは足りません。本人確認の後にログイン状態を保つ仕組みも関わります。
Q2. Cookieはログイン状態に関わる場合がありますか?
あります。セッションIDなどを保存するために使われる場合があります。
Q3. 安全性を高める方法の一つは?
2段階認証や多要素認証を使うことです。
ログインから進む安全確認ルート
ログイン状態の保存は Cookieとは と セッションとは へ、認証強化は 2段階認証とは へ進むと整理できます。パスワードに頼らない新しいログイン方法を知りたい場合は、パスキーとは が続きます。
ホワイトボードに残すこと|ログイン
ユイはホワイトボードに「誰として入るか」と「何ができるか」を分けて書きました。ログインできたのに編集できないとき、パスワードを入れ直すだけでは解決しない理由が見えてきます。
ログインで迷ったら、ラボでは次の三点へ戻ります。
- アカウントを使うための確認を終えているか
- その情報を見る・変更する権限があるか
- ログイン中の状態が続いているか
よく使うサービスを一つ思い浮かべ、「本人確認」と「確認後の状態維持」を別々の箱に書いてください。ログイン後の状態がどう続くかを追うなら、セッションとは へ進めます。
ログイン画面から持ち帰る二段階
書き残すなら、ログインでは、本人確認と、その後の状態維持を分けて考えます。 さらに、できる操作は権限によって違うことも押さえておきます。
普段のログインを「確認する」「状態を保つ」に分けて矢印で結んでください。パスワード入力だけではないと気づけたことが、安全な使い方の入口になります。
この記事の情報・用語を確認する
読了目安 11分 / 更新日
TERM PRIMER
ログインの仕組み|この記事で使った言葉
LAB WHITEBOARD
ログインの仕組みを一文で説明してみよう
「ログインの仕組みについて、意味・場面・実際の仕組みを分け、次の理解へ進めるようになる。」を、いまの自分の言葉で一文にしてみてください。途中の説明でも大丈夫です。


